
Ataque cibernético expõe dados de 7,6 milhões de clientes da Caixa Vida e Previdência.
Um ataque cibernético contra a Caixa Vida e Previdência (CVP), empresa ligada à Caixa Seguridade, resultou na exposição de dados pessoais e cadastrais de milhões de pessoas.
Postado em 12/11/2026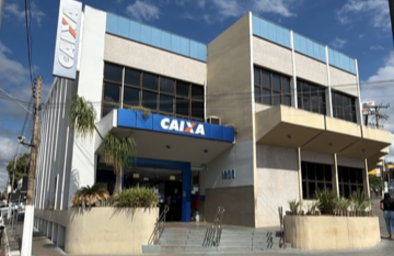

O incidente atingiu a base de clientes ativos e antigos da companhia e foi identificado em 6 de novembro de 2026. A ocorrência foi comunicada publicamente nesta quinta-feira (12).
Segundo informações divulgadas pela Caixa Seguridade ao mercado, a base afetada inclui os 7,6 milhões de clientes ativos da empresa, além de ex-clientes, cujo número não foi detalhado.
A invasão permitiu que pessoas não autorizadas acessassem os sistemas e copiassem informações para fora do ambiente tecnológico da companhia.
Quais informações foram expostas?
De acordo com a apuração preliminar, os dados comprometidos incluem nomes completos e números de CPF. Em parte dos registros, também foram expostos endereços, telefones, e-mails e datas de nascimento.
A empresa informou que, até o momento, não foram identificados indícios de comprometimento de dados financeiros ou de autenticação. Isso significa que não há evidências de acesso a informações como saldos de previdência, valores de apólices, dados bancários ou senhas.
O incidente atingiu especificamente a Caixa Vida e Previdência. Não há indicação de que o ataque tenha comprometido diretamente as contas correntes, poupanças, cartões ou serviços de loterias da Caixa Econômica Federal.
Empresa bloqueou acessos e iniciou investigação
Após identificar o incidente, a companhia informou que bloqueou os mecanismos utilizados pelos invasores, reforçou a proteção dos sistemas e contratou uma consultoria externa especializada em perícia forense para investigar a origem e a extensão do ataque.
A Caixa Vida e Previdência também comunicou o caso à Autoridade Nacional de Proteção de Dados (ANPD) e às demais autoridades competentes em 11 de novembro, conforme previsto na Lei Geral de Proteção de Dados (LGPD).
A empresa informou ainda que está monitorando a internet para identificar possíveis exposições das informações. Até o momento, segundo seu comunicado, não foram encontradas evidências de divulgação pública ou utilização indevida dos dados.
Os clientes cujos telefones e e-mails foram expostos, além de grupos considerados vulneráveis, estão sendo comunicados diretamente e recebendo orientações de segurança. A companhia também disponibilizou um canal de atendimento por e-mail para esclarecer dúvidas.
Clientes devem ficar atentos a tentativas de golpes
Mesmo sem indícios de acesso a senhas ou informações financeiras, a exposição de dados pessoais pode facilitar golpes. Criminosos podem utilizar nome, CPF, telefone e outras informações verdadeiras para se passar por funcionários da instituição ou criar mensagens falsas mais convincentes.
Entre os cuidados recomendados estão:
-
Desconfiar de ligações, mensagens e e-mails que solicitem senhas, códigos de verificação ou transferências.
-
Não clicar em links recebidos com supostas notificações sobre o vazamento ou bloqueio de contas.
-
Não fornecer documentos ou informações pessoais a contatos cuja identidade não tenha sido confirmada.
-
Consultar a situação diretamente pelos canais oficiais da instituição.
O episódio reforça a importância da proteção de dados pessoais e da atenção dos consumidores diante de contatos inesperados. A investigação sobre a origem e a dimensão do ataque continua em andamento.
Recomendado para você

Empresário Catalano Flavio Azevedo Lança Campanha de Cashback para Impulsionar o Comércio da Cidade
Iniciativa é da empresa Sunmeet Energia Solar, especializada em soluções sustentáveis, em parceria com comércios da cidade.
Portal Autos pronto para anunciar o seu veículo
Faça o seu cadastro e venda os seus veículos no Portal Autos. Confira aqui os veículos que estão à venda em Catalão.
Guia Catalão dá mais visibilidade e resultado ao seu negócio
Aumente seus leads e obtenha mais cliente para o seu negócio. O Guia Catalão veio para trazer visibilidade para empresas, marcas e instituições de todos os níveis, pequena, média e grande.
8 Motivos para investir em Tráfego Pago
Todo esse patrocinado chega nas redes, realizado por uma Gestão de Tráfego Pago que dá resultados reais para a empresa que coloca como estratégia de venda e também no marketing.
Mais sobre Brasil
 BrasilBrasil12/11/2026
Imposto de importação sobre pneus de passeio sobe para 30% e pode pressionar preços no Brasil.
O governo federal elevou para 30% o Imposto de Importação sobre pneus novos destinados a automóveis de passeio.Postado em 12/11/2026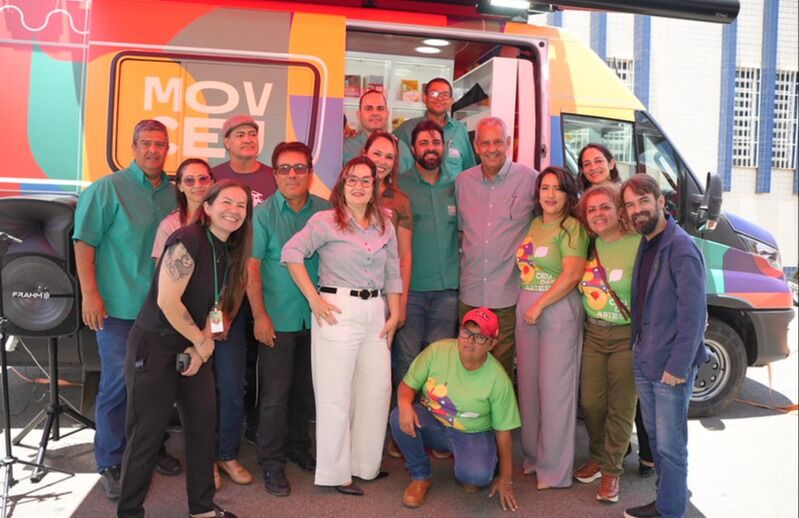 CatalãoCatalão12/11/2026
Catalão recebe unidade móvel de cultura com cinema, biblioteca e oficinas para atender os bairros.
Catalão passa a contar com um novo equipamento para ampliar o acesso à cultura em diferentes regiões do município.Postado em 12/11/2026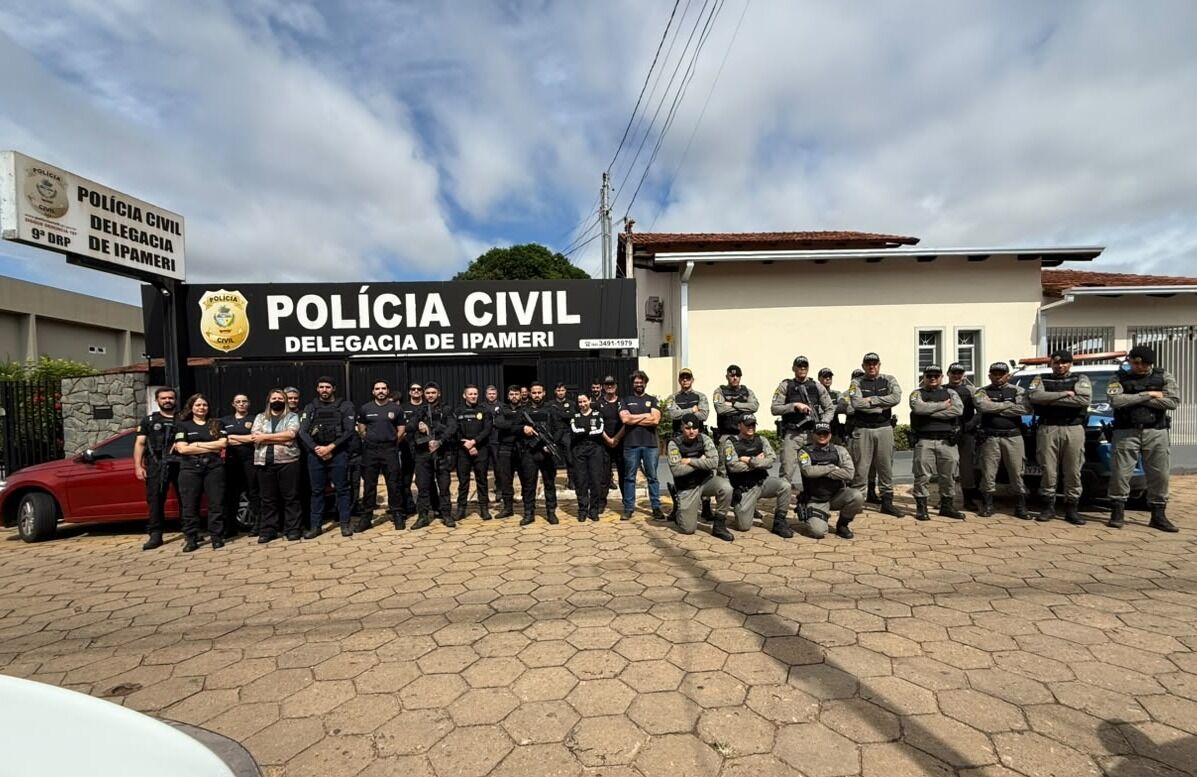 RegiãoRegião11/11/2026
Operação Elo Quebrado prende nove pessoas e apreende drogas em Ipameri
Ação integrada das Polícias Civil e Militar cumpriu 16 mandados de busca e apreensão em diferentes bairros do município; investigação apura atuação de grupo suspeito de distribuir entorpecentes em larga escala.Postado em 11/11/2026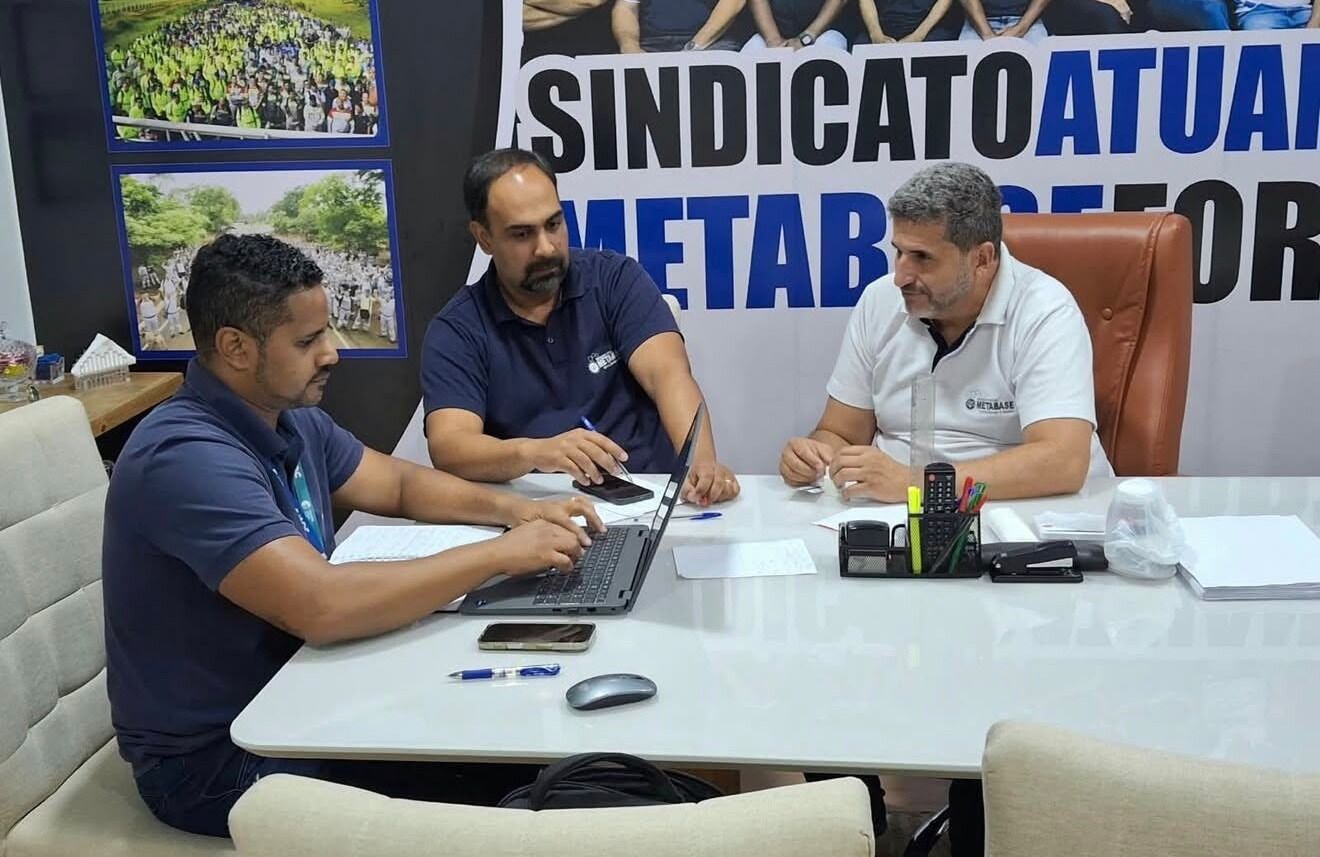 CatalãoCatalão11/11/2026
Metabase mantém reivindicações por valorização dos trabalhadores em negociação com a CMOC.
Sindicato defende ganho real nos salários, manutenção dos benefícios e avanços no Acordo Coletivo de Trabalho para a categoria.Postado em 11/11/2026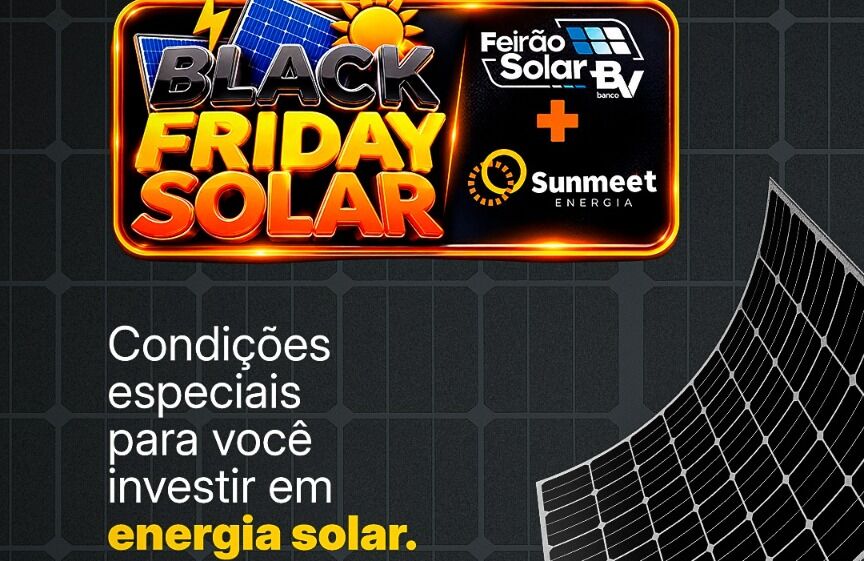 RegiãoRegião11/11/2026
Feirão Solar BV: Sunmeet lança Black Friday Solar com financiamento facilitado e pacotes de energia solar a partir de R$ 8.900.
Empresa de Catalão oferece primeira parcela em até 120 dias, taxas a partir de 1,6% ao mês e planos com instalação e homologação inclusas durante todo o mês de novembro.Postado em 11/11/2026