
Rede de TV boxes infectadas foi usada para encaminhar tráfego malicioso; Brasil teve mais de 150 mil aparelhos afetados.
Uma operação internacional liderada pelo Google desmantelou uma rede criminosa que controlava mais de 1,3 milhão de dispositivos conectados à internet, principalmente TV boxes com sistema Android.
Postado em 06/11/2026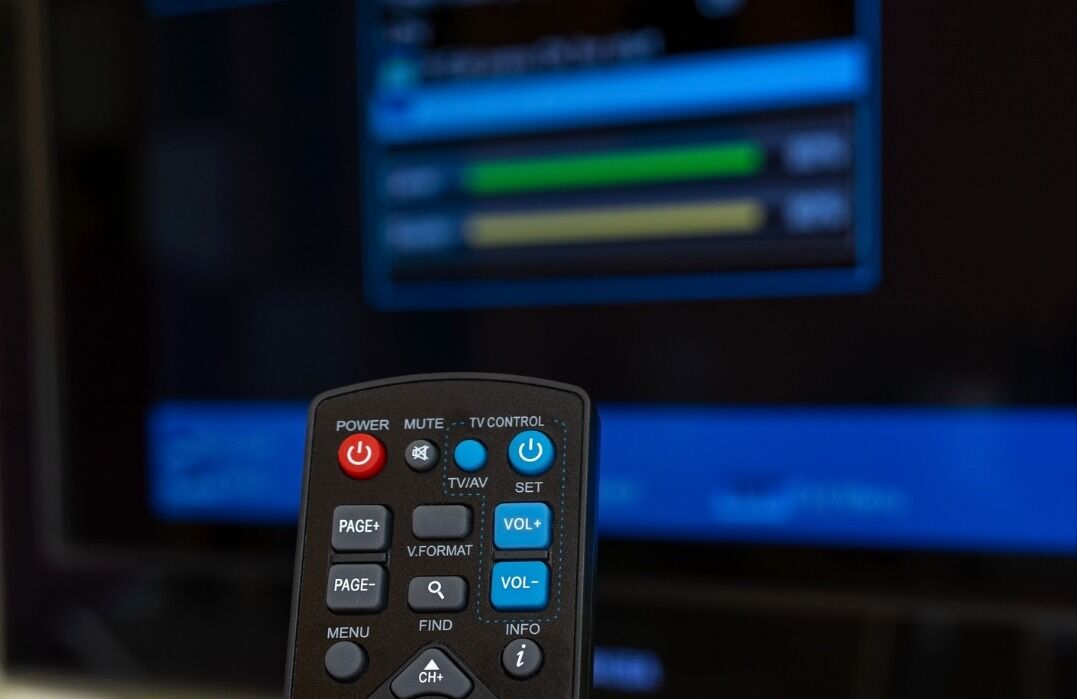

O Brasil aparece como o segundo país com maior número de aparelhos identificados, com 150.080 dispositivos afetados, atrás apenas da Malásia.
A rede, identificada como XCPE, utilizava um programa malicioso incorporado ao sistema dos equipamentos. Dessa forma, os aparelhos podiam ser comprometidos sem que os proprietários precisassem clicar em links suspeitos ou instalar aplicativos desconhecidos.
A operação foi anunciada em 2 de novembro de 2026 e reuniu Google, TrendAI, Lumen, Plume, HUMAN Security, Synthient e a Agência Nacional de Polícia do Japão. Segundo o Google, a fabricante chinesa Videostrong Technology foi responsável por desenvolver e instalar intencionalmente a estrutura maliciosa, que posteriormente permitia o acesso de grupos criminosos aos dispositivos.
Aparelhos eram transformados em ferramentas para atividades criminosas
Mesmo funcionando aparentemente de maneira normal, os dispositivos infectados executavam tarefas escondidas em segundo plano. Entre elas estavam fraudes publicitárias, coleta de informações e utilização da conexão de internet dos consumidores para encaminhar tráfego de terceiros.
Nesse último caso, os aparelhos eram transformados em chamados proxies residenciais. Na prática, isso permite que uma pessoa ou grupo externo utilize o endereço IP de uma residência para acessar serviços e realizar atividades na internet, dificultando a identificação da verdadeira origem das conexões.
O Google também identificou comandos remotos que permitiam instalar programas sem autorização, executar códigos, capturar imagens da tela, coletar informações do dispositivo e realizar reconhecimento da rede à qual o equipamento estava conectado. A investigação registrou ainda a execução de comandos capazes de estabelecer conexões remotas persistentes nos aparelhos.
Rede pode ter relação com ataques a servidores e sites?
As características identificadas na investigação mostram que uma rede desse tamanho poderia oferecer infraestrutura para diferentes tipos de atividades cibernéticas.
O uso de milhares de endereços IP residenciais como intermediários pode, por exemplo, ser aproveitado por criminosos para distribuir requisições automatizadas, realizar tentativas de acesso a sistemas, investigar serviços expostos na internet e encaminhar tráfego malicioso contra sites e servidores.
Isso significa que a tecnologia utilizada pela rede XCPE tem potencial para facilitar ataques digitais, inclusive contra estruturas de empresas, provedores e páginas na internet. Entretanto, o Google não confirmou que a rede tenha sido responsável por ataques específicos a servidores brasileiros, invasões de sites ou derrubadas de páginas. O que a investigação comprovou foi o encaminhamento de tráfego malicioso, o uso de proxies residenciais e a realização de reconhecimento de redes.
E as alterações indevidas de DNS?
Outro ponto que merece atenção é a possibilidade de alterações não autorizadas em configurações de DNS, sistema responsável por direcionar nomes de domínio para os endereços dos servidores correspondentes.
Uma invasão a contas de gerenciamento de domínios, provedores de DNS ou roteadores pode permitir que criminosos modifiquem registros e redirecionem visitantes para servidores controlados por terceiros.
No caso da XCPE, porém, não há confirmação de que os criminosos tenham utilizado a rede para alterar registros DNS ou invadir painéis de gerenciamento de domínios. A investigação identificou ferramentas de reconhecimento de redes, execução de comandos e encaminhamento de tráfego, mas não apontou alterações de DNS como uma atividade comprovada.
A possibilidade de relação com ocorrências desse tipo precisa ser investigada individualmente, por meio de registros de acesso, endereços IP, logs de servidores e histórico de alterações de DNS.
Brasil está entre os países mais afetados
Segundo o levantamento da TrendAI, o Brasil registrou 150.080 dispositivos infectados. A Malásia lidera o levantamento, enquanto Iraque, México e Taiwan também aparecem entre os países com maior número de aparelhos identificados.
| País | Dispositivos identificados |
|---|---|
| Malásia | 300.390 |
| Brasil | 150.080 |
| Iraque | 124.298 |
| México | 94.588 |
| Taiwan | 88.350 |
A investigação identificou equipamentos em mais de 200 países e territórios. Foram encontrados mais de 200 modelos de dispositivos comprometidos, incluindo aparelhos de diferentes marcas e equipamentos vendidos sem identificação comercial conhecida.
Google derrubou servidores utilizados pela rede
Como parte da operação, o Google adotou medidas legais para retirar do ar domínios e servidores usados no controle dos dispositivos infectados e na distribuição dos programas maliciosos.
A empresa também interrompeu relações com a Videostrong e proibiu a fabricante e suas afiliadas de produzir dispositivos Android certificados com aplicativos e serviços do Google pré-instalados. O processo de certificação também deverá receber melhorias para reduzir o risco de ameaças semelhantes.
Apesar da operação, a interrupção dos servidores de controle não significa necessariamente que o programa malicioso tenha sido removido de todos os aparelhos que já chegaram aos consumidores. Como o código estava incorporado ao sistema básico dos dispositivos, uma simples restauração de fábrica pode não ser suficiente para eliminá-lo.
Como o consumidor pode se proteger?
A recomendação é ter cuidado na compra de TV boxes, especialmente equipamentos sem fabricante identificável, procedência conhecida ou homologação da Anatel.
Também é importante verificar se o modelo possui certificação adequada, manter os dispositivos atualizados e desconfiar de aparelhos que oferecem acesso gratuito a conteúdos pagos sem autorização.
Quem suspeitar que possui um equipamento comprometido deve desconectá-lo da internet e procurar assistência técnica especializada. A restauração de fábrica, isoladamente, não garante a remoção desse tipo de ameaça.
O caso mostra que um aparelho aparentemente inofensivo pode ser utilizado como parte de uma infraestrutura criminosa, colocando em risco não apenas a privacidade do proprietário, mas também a segurança de outras redes e serviços conectados à internet.
Recomendado para você

Empresário Catalano Flavio Azevedo Lança Campanha de Cashback para Impulsionar o Comércio da Cidade
Iniciativa é da empresa Sunmeet Energia Solar, especializada em soluções sustentáveis, em parceria com comércios da cidade.
Portal Autos pronto para anunciar o seu veículo
Faça o seu cadastro e venda os seus veículos no Portal Autos. Confira aqui os veículos que estão à venda em Catalão.
Guia Catalão dá mais visibilidade e resultado ao seu negócio
Aumente seus leads e obtenha mais cliente para o seu negócio. O Guia Catalão veio para trazer visibilidade para empresas, marcas e instituições de todos os níveis, pequena, média e grande.
8 Motivos para investir em Tráfego Pago
Todo esse patrocinado chega nas redes, realizado por uma Gestão de Tráfego Pago que dá resultados reais para a empresa que coloca como estratégia de venda e também no marketing.
Mais sobre Mundo
 MundoMundo05/11/2026
Santiago Peña renuncia à Presidência do Paraguai em meio a crise bancária e pressão por impeachment.
O presidente do Paraguai, Santiago Peña, apresentou sua renúncia ao cargo nesta quinta-feira (5), em meio a uma grave crise financeira envolvendo o Ueno Bank e ao avanço de um processo de impeachment no Congresso Nacional.Postado em 05/11/2026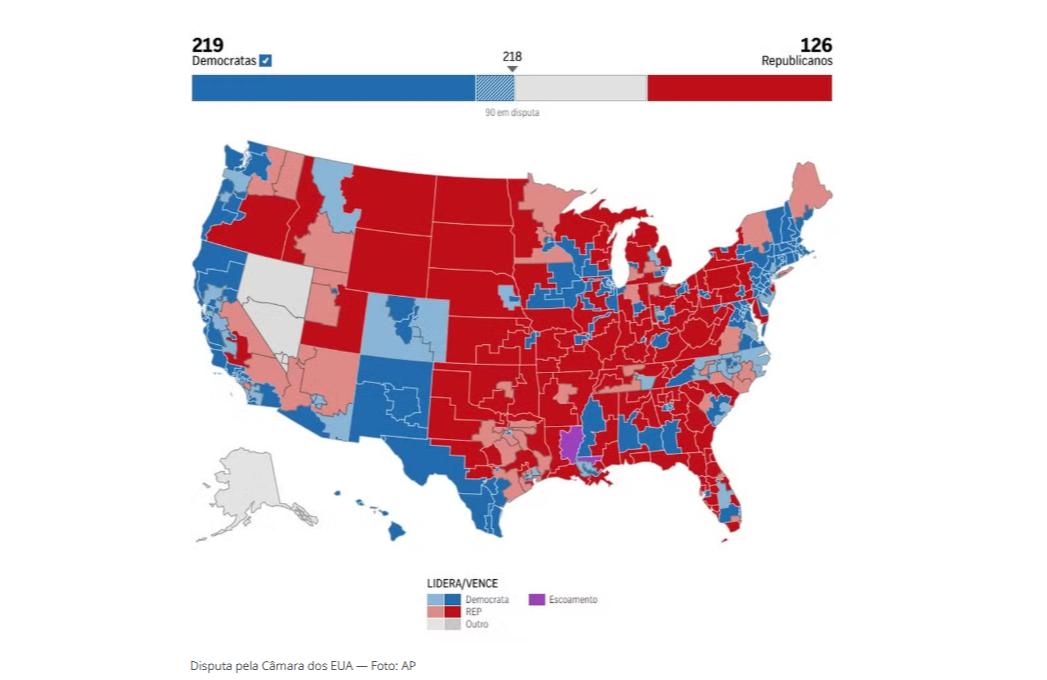 MundoMundo04/11/2026
Democratas conquistam maioria no Congresso dos EUA e brasileiro faz história na Flórida.
Eleições de meio de mandato de 3 de novembro de 2026 ampliam a representação democrata no Congresso e levam Felipe Sousa-Lazaballet, nascido no Rio de Janeiro, à Câmara estadual da Flórida.Postado em 04/11/2026 MundoMundo28/10/2026
Flávio Bolsonaro chega aos Estados Unidos após viagem com a família.
O senador Flávio Bolsonaro (PL-RJ) chegou a Miami, nos Estados Unidos, na manhã desta quarta-feira (28 de outubro), acompanhado da esposa e das duas filhas.Postado em 28/10/2026 MundoMundo30/09/2026
Voo da Flydubai com destino a Israel é desviado após ataque na cabine
Copiloto teria esfaqueado o comandante e tentado assumir o controle da aeronave; passageiros e tripulantes ajudaram a conter o suspeito.Postado em 30/09/2026 MundoMundo01/09/2026
Ataque na Times Square mata executiva do Bank of America e termina com suspeita morta pela polícia.
Pamela Cisneros, de 49 anos, teria esfaqueado duas pessoas em sequência; policiais tentaram contê-la com armas de choque antes dos disparos.Postado em 01/09/2026